Codex Computer Use(电脑操控)
Computer Use 是 Codex 桌面端提供的高阶自动化能力,也是面向工程场景落地的核心智能体特性。不同于代码生成、文件修改、终端命令执行等基础功能,Computer Use 允许 Codex 直接操控本地计算机,自主操作桌面软件、浏览器、代码编辑器、系统设置与各类业务工具,实现可视化端到端自动化。这项能力打通了代码开发、软件操作、网页调试、环境配置的完整链路,将 Codex 从代码辅助工具升级为全场景电脑自动化智能体。本文结合官方文档,介绍 Computer Use 的核心定位、平台支持、运行机制、能力分类、安全约束、使用流程与最佳实践。
一、核心定位与能力区别
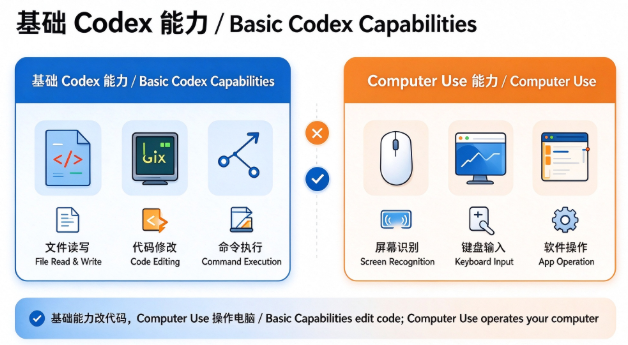
在 Codex 能力体系中,基础开发能力与 Computer Use 分属两层自动化体系,二者定位差异清晰。
- 基础 Codex 能力:聚焦工程开发场景,仅支持读写本地文件、修改源码、执行 Shell 命令、运行测试、管理代码仓库,操作对象限定在项目文件与终端环境。
- Computer Use 高阶能力:面向整机电脑操控,支持屏幕识别、界面定位、鼠标点击、键盘输入、窗口管理、浏览器操作、软件启停,可操作电脑内任意可视化应用,不再局限于代码工程。
简单来说,基础 Codex 解决代码编写与项目修改问题;Computer Use 实现电脑操作与完整工作流的自动执行,完成端到端任务自动化。
二、支持平台与准入权限
Computer Use 属于桌面端专属高级功能,网页端、CLI、IDE 插件暂不支持,同时存在系统与账号权限限制,遵循官方适配标准。
2.1 系统平台支持
- macOS:完整支持全部功能,包含锁屏后台持续任务、浏览器深度操控、远程任务接续。
- Windows:已全面适配,支持完整电脑操控、应用自动化、远程查看任务进度并接续工作流。
- Linux:基础适配,可执行常规桌面操作与软件自动化,部分高级特性存在限制。
2.2 账号权限要求
免费账号无法启用该功能,完整 Computer Use 能力仅向 ChatGPT Pro、Business、Enterprise 订阅用户开放,Plus 基础版功能受限。企业工作区中,管理员可以统一开启或关闭该功能,完成团队层面的权限管控。
三、核心运行机制
Computer Use 基于 Codex 智能体循环机制,结合屏幕视觉识别与系统输入模拟,构建“感知—判断—操作—校验—迭代”的闭环自动化流程,无需人工分步干预。
- 屏幕视觉感知:智能体实时捕获桌面画面与窗口界面,识别按钮、输入框、弹窗、报错信息与页面状态。
- 任务逻辑判断:结合用户目标分析当前界面状态,拆解操作步骤,确定点击、输入、切换窗口或刷新页面等动作。
- 系统模拟操作:自动执行鼠标点击、拖拽、键盘输入、窗口缩放、页面跳转等系统级操作。
- 结果校验迭代:操作完成后再次识别界面结果,验证任务完成情况,遇到报错自动重试并调整操作逻辑。
整套流程模拟人工操作电脑的思考与执行逻辑,能够适配大量没有标准化接口的桌面软件与网页场景。
四、Computer Use 核心能力细分
4.1 桌面系统自动化
支持系统层面基础操作,包含打开软件、关闭窗口、切换应用、文件启动、文件夹浏览、窗口调整、弹窗处理。可以自动完成开发环境启动、工具初始化等重复性系统工作。
4.2 浏览器深度操控
这是高频使用的核心能力,支持完整浏览器自动化:打开网页、输入地址、填写表单、点击按钮、页面滚动、标签切换、弹窗处理、网页内容提取、前端样式调试。可用于前端开发、网页测试、线上部署、批量表单提交等场景。
4.3 开发软件联动自动化
能够联动 VS Code、终端、数据库工具、接口调试工具、Git 客户端等开发软件,自动启动程序、打开项目、修改配置、确认操作、保存结果,打通代码修改、软件操作、页面验证的开发闭环。
4.4 锁屏后台持续任务(Mac 专属)
macOS 平台独有高级特性,电脑锁屏息屏后依旧可持续运行自动化任务,不中断浏览器操作与软件流程,适合长时间部署、批量测试、环境初始化等耗时任务。
4.5 跨设备远程接续
支持在其他设备查看本机 Computer Use 的任务进度,可随时审批高危操作、监控自动化流程、接续未完成任务,实现任务托管与跨设备运维。
五、安全防护与权限约束机制
Computer Use 具备整机操控权限,风险高于普通文件和命令操作,官方为此配置专属多层安全防护体系,默认严格管控,降低越权风险。
5.1 继承 Codex 沙箱边界
完全复用 Codex 全局沙箱策略,遵循 read-only、workspace-write、danger-full-access 三级模式。桌面操控范围受沙箱边界约束,工作区以外的高危系统操作会被拦截。
5.2 专属审批弹窗机制
修改系统设置、操作敏感软件、批量处理文件、高危外网访问等高风险操作,都会强制触发人工审批;低风险界面操作自动放行,平衡效率与安全。
5.3 操作全程可追溯
所有点击、输入、窗口操作、网页交互都会保存完整日志与屏幕快照,支持任务回放、问题复盘与安全审计,企业环境可纳入合规日志体系。
5.4 企业强制管控
企业管理员可通过 requirements.toml 全局关闭 Computer Use、限定可操作软件范围、禁用高危系统操作,统一团队自动化安全标准。
六、标准使用流程
Computer Use 沿用 Codex 目标驱动的工作模式,不需要分步下发指令,通过简单描述即可启动整机自动化任务。
- 开启能力:在 Codex 桌面端会话启用电脑操控能力,确认当前沙箱模式与审批策略。
- 描述完整目标:使用自然语言说明任务目标,包含操作软件、页面以及验收标准。
- 智能自主执行:Codex 自动识别界面、拆解步骤、持续迭代操作,无需持续人工干预。
- 人工审核确认:高危步骤等待人工审批,任务结束后复核操作结果与产出。
- 迭代优化:结果不符合预期时,可直接在同一会话下发指令,调整操作逻辑与流程。
七、典型适用场景
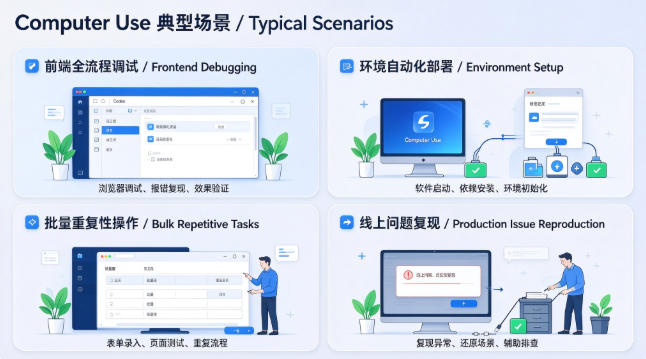
- 前端全流程调试:自动打开浏览器、刷新页面、调试样式、复现报错,验证代码修复效果。
- 环境自动化部署:自动启动软件、配置开发环境、初始化项目,完成依赖安装与校验。
- 批量重复性操作:批量表单录入、页面测试、重复业务流程的自动化执行。
- 线上问题复现:自动复现网页报错与操作异常,还原场景辅助问题排查。
- 跨软件协同工作流:联动编辑器、终端、浏览器、数据库工具,完成端到端开发验证。
八、官方最佳实践与禁忌规范
- 日常自动化任务推荐使用 workspace-write 沙箱搭配 on-request 审批策略,管控整机操作风险。
- 访问陌生网页、未知软件场景时,不开启完全访问权限,防范恶意界面诱导操作。
- 长时间挂机任务,可使用 Mac 锁屏后台能力,无需保持桌面前台常驻。
- 系统修改、数据变更类自动化任务,执行完成后必须人工复核结果。
- 企业环境不建议全员开放 Computer Use 高危权限,由管理员统一管控功能开关。
九、总结
Codex Computer Use(电脑操控)是 Codex 体系中突破纯代码开发边界的高阶能力。依托视觉识别与系统模拟操作,它可以实现桌面软件、浏览器、系统流程的自动化。和基础代码编辑、终端命令能力相比,Computer Use 能够复刻人类日常电脑操作,搭建端到端自动化工作流。结合 Codex 沙箱安全体系、审批策略与企业管控能力,该功能可以减少重复操作,同时保障整机操控安全,是现代化 AI 工程全链路自动化的核心能力。
0 条笔记