Codex 集成与连接,是指将 Codex 智能体能力接入外部系统、开发工具、业务平台与第三方服务,打通代码智能能力与现有工程链路。前面介绍的桌面端、IDE扩展、CLI、云端版本属于Codex原生客户端;而集成连接,是通过API、MCP协议、WebHook等方式,让Codex和外部工具双向通信,扩展能力边界。本文介绍集成模式、连接协议、接入方案、安全配置、典型场景、排错方法与集成最佳实践。
一、集成模式与客户端对比
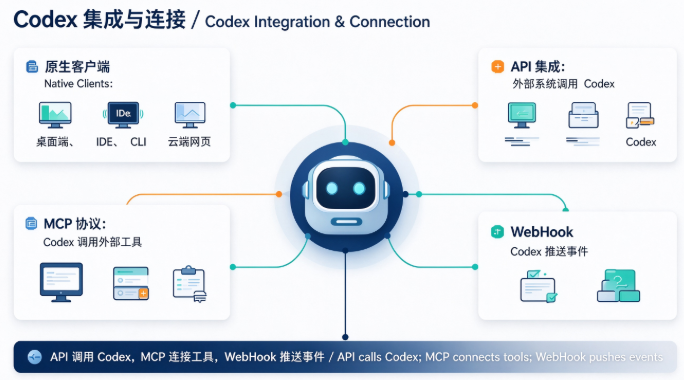
Codex提供多种接入方式,不同集成模式适用场景各不相同。
- 原生客户端(桌面 / IDE / CLI / 云端网页):开箱即用,无需开发;适合开发者交互式使用,集成能力内置在客户端内。
- API 直接集成:调用Codex后端API,在自有程序、Web平台、内部系统嵌入代码智能能力。
- MCP 协议连接:MCP(Model Context Protocol)是Codex扩展外部工具的标准协议,Codex作为智能体,主动调用外部服务、读取外部资源。
- WebHook 事件集成:Codex任务状态变更、代码审查完成等事件,通过WebHook推送消息到外部系统,实现事件驱动自动化。
简单来说,API用于外部系统调用Codex;MCP用于Codex主动调用外部工具;WebHook用于Codex向外推送事件通知。三种方式可以组合使用,搭建完整自动化链路。
二、MCP 协议连接(智能体工具扩展)
MCP是Codex连接外部工具最核心的协议,允许Codex安全访问外部资源,例如读取数据库、查询文档、调用内部业务接口、操作Git仓库。
- MCP服务端:外部工具提供MCP服务,定义工具名称、入参、返回数据格式、访问权限。
- MCP客户端:Codex内置MCP客户端,发现并连接MCP服务,在任务中按需调用工具。
- 连接方式:支持Stdio、HTTP、SSE多种传输方式。本地工具一般使用Stdio;远程服务使用HTTP。
- 权限控制:每个MCP工具可单独配置权限,限制可执行操作,禁止高危操作。
示例场景:Codex通过MCP连接Git服务,读取代码变更、提交评审;连接文档服务,读取项目设计文档作为上下文。
注意:MCP工具需要人工显式启用,默认不会自动连接所有外部服务,保障安全。
三、API 集成方式
API集成适合将Codex能力嵌入自研平台、内部管理系统、自动化流水线。
3.1 认证方式
- 个人场景:API Key密钥认证。
- 企业场景:支持OAuth、SAML单点登录,配合企业组织权限管控。
3.2 核心API能力
- 代码生成、代码解释、代码重构、漏洞扫描。
- 文件上下文上传,支持多文件项目分析。
- 任务异步执行:长耗时工程任务支持异步调用,轮询获取任务结果。
3.3 API调用流程
- 使用密钥发起请求,携带模型参数、任务指令、上下文文件。
- Codex云端接收任务,执行代码处理。
- 同步任务直接返回结果;异步任务返回任务ID,通过轮询接口查询执行状态。
- 获取结果后,在自有系统展示或继续后续业务逻辑。
四、WebHook 事件集成
WebHook用于接收Codex产生的事件,实现事件驱动自动化。
4.1 支持事件类型
- 任务状态变更:任务开始、完成、失败、人工等待确认。
- 代码审查事件:发现漏洞、代码规范告警。
- 文件变更事件:Codex修改文件完成。
4.2 配置流程
- 在Codex后台配置WebHook接收地址,生成签名密钥。
- Codex触发事件时,POST推送事件JSON到目标地址,并附带签名。
- 接收方校验签名,验证请求来源合法性,避免伪造请求。
- 执行后续业务逻辑,例如发送消息通知、写入工单系统。
典型场景:Codex完成代码安全审查后,自动推送审查报告至企业IM或缺陷管理平台。
五、典型集成场景
- 代码仓库集成(Git / GitHub / GitLab)
Codex连接代码仓库,自动审查PR/MR代码变更,在合并前执行代码规范检查、安全漏洞扫描,自动生成评审意见。 - CI/CD流水线集成
结合CLI或API,在持续集成流水线中自动执行代码审计、单元测试生成、文档更新,发现问题阻断流水线。 - 内部知识库与文档平台集成
通过MCP连接企业知识库,Codex读取项目规范、架构文档,生成代码时遵循内部设计约束。 - 自研开发平台嵌入
在企业内部低代码平台、WebIDE中接入Codex API,为内部开发者提供代码辅助能力。 - IM与工单系统集成
WebHook推送Codex任务结果到企业IM、缺陷管理系统,实现告警通知、自动创建工单。
六、集成安全与权限管控
集成场景的攻击面大于单机客户端,需要多层安全防护。
- 最小权限原则:MCP工具、API账号仅分配任务必需权限,禁止使用超级权限。
- 身份与签名校验:API使用密钥保护;WebHook必须校验请求签名,防止恶意请求。
- 网络隔离:内部MCP服务可部署在内网,仅Codex可信出口访问;敏感业务接口禁止公网暴露。
- 数据策略:企业账号可配置上传代码不参与模型训练;敏感项目禁止上传密钥、证书等机密内容。
- 操作审批:高危操作保持人工审批机制,自动执行的流水线任务严格限制可执行动作。
- 审计日志:所有API调用、MCP工具调用、WebHook事件全部留存审计日志,支持事后追溯。
七、集成调试与排错
- 日志查看:开启详细日志,查看API请求、MCP调用参数、返回结果,定位连接失败原因。
- 连通性测试:先单独测试MCP服务或API接口连通性,确认网络、鉴权无误后再接入完整业务流程。
- 超时处理:长任务使用异步API,增加超时重试机制,处理网络抖动。
- 限流控制:API存在调用频率限制,大批量自动化任务需要做限流、队列缓冲。
- 版本兼容:MCP协议、API接口存在版本迭代,集成时锁定版本,避免接口变更导致服务中断。
八、集成最佳实践
- 优先使用MCP连接外部工具,而不是直接在提示词中硬编码接口调用逻辑,提升稳定性与安全性。
- 区分环境:开发、测试、生产使用独立的API密钥与MCP服务,避免测试环境影响生产。
- 分步集成:先小范围试点,验证功能与安全,再全量上线。
- 所有由Codex生成、修改的代码,无论自动集成还是手动交互,都需要人工复核。
- 统一项目
AGENTS.md,在所有集成入口加载同一套项目约束,保证Codex行为在多端、多集成场景保持一致。
九、集成限制
- MCP工具连接需要外部服务实现协议,原生不支持任意第三方平台。
- API存在速率上限、上下文token上限,大批量并发任务需要做队列控制。
- WebHook依赖网络,网络中断会丢失事件,建议增加重试与事件状态存储。
- 跨平台集成复杂度更高,相比原生客户端,需要开发、运维额外维护集成链路。
十、总结
Codex集成与连接,打通了Codex智能体和外部系统的通信通道。依靠API、MCP协议、WebHook三种核心方式,可以将Codex接入代码仓库、CI/CD、知识库、自研平台、工单系统等工程工具。API实现外部系统调用Codex,MCP让Codex安全调用外部工具,WebHook实现事件推送。在集成实施过程中,需要严格遵循最小权限原则,做好鉴权、签名、审计与环境隔离。Codex多客户端搭配这套集成体系,可以构建完整的企业级代码智能自动化平台。
0 条笔记