DeepSeek Harness 以一切皆插件、全链路可追溯为底层架构。在 Agent 运行框架中,事故不是简单的代码bug,而是安全防线、测试体系、插件生命周期、权限沙箱机制中多个防护网同时失效的系统性问题。事故复盘文化,就是不追责个人,专注挖掘系统漏洞;工程文化,则是把复盘得到的经验固化到框架、规范、测试流水线,防止同类问题再次复现。
核心原则:人会犯错,系统要兜底;复盘面向机制,不是面向人;所有事故必须依托会话日志(黑匣子)进行回放还原。
一、DSH 事故定义与分级
在 DeepSeek Harness 工程体系中,事故不只是程序崩溃,Agent 越权、沙箱逃逸、权限静默放行、无限工具循环、会话状态污染、密钥泄露,都属于事故。按照影响范围分为4级:
- P0 严重事故:沙箱逃逸、权限绕过、密钥泄露,造成主机文件篡改、信息外泄。
- P1 重大事故:会话崩溃、插件热重载导致全局服务异常,多会话中断。
- P2 一般事故:单会话异常、工具调用持续失败,不影响其他会话。
- P3 轻微事故:界面展示异常、日志丢失,业务逻辑可正常执行。
关键特点:Agent场景事故具备隐蔽性。单元测试全部通过,但是模型特殊输出触发边界条件,在真实会话中才会暴露。单纯依靠代码行覆盖率无法发现这类问题。
二、DSH 标准复盘四问(复盘核心框架)
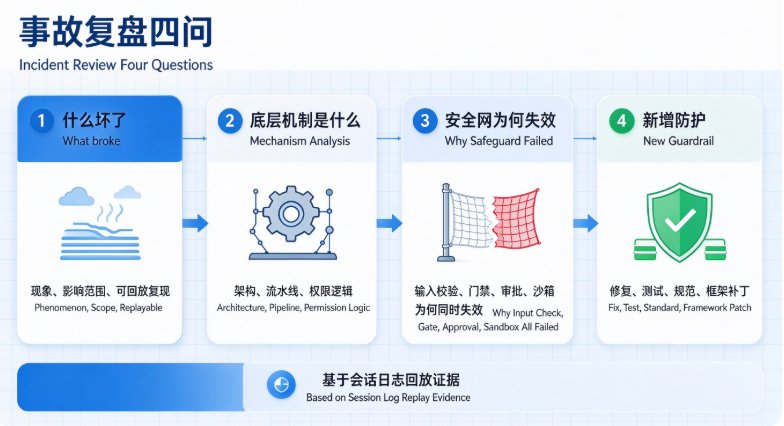
所有正式事故复盘文档,都围绕四个问题展开,不做主观定性,全部基于会话日志回放证据。
- 什么坏了 What broke
简短描述现象、影响范围、触发条件,附带sessionId、turnId,可直接回放复现。只陈述事实,不提前猜测根因。 - 底层机制是什么 What is the mechanism
分析底层架构、插件加载、流水线、权限门禁哪里出现逻辑漏洞。区分:一次性笔误,还是系统性机制缺陷。 - 为什么多层安全网都没有拦截 Why all safety nets failed
DeepSeek Harness 是纵深防御体系:输入校验、权限门禁、审批、沙箱、代码防御。复盘重点查找:每一层防护为什么全部失效。这是复盘最重要一环。 - 新增什么防护措施 What new guardrail added
输出可落地的修复项:新增校验规则、测试用例、ADR架构决策记录、插件编码规范、配置策略。目标:同类问题下次触发时直接报错,而不是流入运行期。
复盘输出物
事故复盘完成后,产出:
- 完整事故文档(含回放日志快照)
- 最小复现脚本
- 新增回归测试用例
- 插件开发规范更新
- 框架层面的加固补丁
三、典型真实复盘案例
案例1:插件导出错误,导致服务注入丢失
现象:ACP服务连接时,新建会话直接报错,无法读取注入的Agent服务。单元测试全部绿色,但真实环境加载插件直接崩溃。
根因:插件错误使用export default apply,Loader加载插件时剥离了inject命名空间,依赖注入信息丢失。
安全网失效原因:单元测试手动挂载插件,绕过真实插件Loader加载流程;测试环境和真实加载路径不一致,100%行覆盖率也无法发现该问题。
新增防护:禁止插件裸default导出;增加Loader真实入口冒烟测试;新增编码规范:测试必须走真实入口路径,行覆盖率不等于行为覆盖率。
案例2:沙箱Landlock规则误判,子进程执行失败
现象:部分Linux环境下,沙箱执行子进程返回错误,被误判为工具执行失败。
根因:Landlock强制执行通知,退出码处理逻辑不完善,错误归类为致命故障。
安全网失效原因:沙箱测试用例缺少真实子进程场景,只mock返回结果。
新增防护:RunnerFailureRule增加自定义退出码白名单;文件检索改用打包工具,不再通过bash沙箱执行,减少shell子进程风险。
案例3:模型无限循环调用工具
现象:会话进入死循环,反复调用同一个工具,消耗大量token。
根因:工具返回结果没有明确终止条件,Agent循环逻辑缺少轮次上限。
安全网失效原因:缺少单轮最大工具调用次数限制。
新增防护:全局增加turn工具调用上限;事件系统增加turn:loop_warn告警事件,达到阈值自动暂停会话。
四、DeepSeek Harness 工程文化核心准则
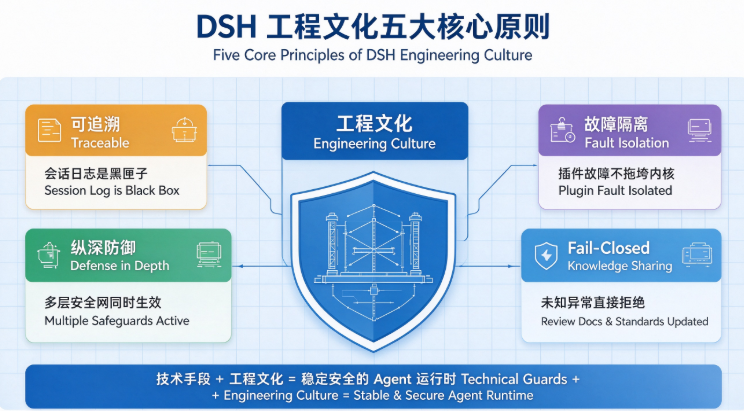
1. 一切可追溯:会话日志是事故的黑匣子
DSH 采用追加式(append-only)会话日志,不可篡改。每一次工具调用、权限校验、审批、沙箱启停、异常事件全部写入日志。事故发生后,不需要用户复现,直接加载日志快照,完整回放整个Agent执行链路。
工程信条:没有日志,就没有复盘。日志不是可选功能,是运行时基础安全基础设施。
2. 故障隔离:一个插件故障,不能拖垮整个内核
基于插件化、服务作用域设计,单个插件崩溃、内存泄漏,应当隔离在会话/插件实例内,不影响其他会话、不导致Harness内核崩溃。
事故处理原则:快速隔离,优先止损。关闭故障插件,归档异常会话,其余会话继续运行。
3. 纵深防御文化:不要依赖单一防线
权限门禁、审批、沙箱、代码防御性校验,多层防护。不能认为“沙箱开了就万事大吉”。复盘发现大量事故,根源是团队把安全依赖单一组件,缺少多层校验。
4. 测试文化:反对只做Mock单元测试
Agent框架的特有坑:单元测试mock所有外部依赖,覆盖率很高,但真实Loader、沙箱、LLM输出的边界场景完全没有覆盖。
工程规范要求:
- 必须增加真实入口冒烟测试,走完整插件加载流水线;
- 增加Agent真实交互的E2E回放测试,使用历史事故会话日志作为回归用例;
- 测试用例包含恶意参数、路径穿越、超长输入、中断取消等高风险场景。
5. 热重载安全文化
插件支持热插拔是DSH核心能力,同时也是故障高发点。工程约定:
- 插件必须实现dispose,完整释放资源;
- 禁止全局单例、全局状态;
- 插件升级/卸载时,不能污染正在运行的会话状态。
6. 失败优先(Fail-Closed)
默认策略:遇到未知异常、沙箱初始化失败、依赖缺失,直接拒绝执行,而不是继续裸机运行。宁可报错中断,也不能冒险放行。
7. 事故公开、经验共享
社区与内部复盘文档公开,所有插件开发者都可以阅读历史事故。目标:让后来的开发者提前踩前人踩过的坑,避免重复犯错。
五、事故应急处理流程
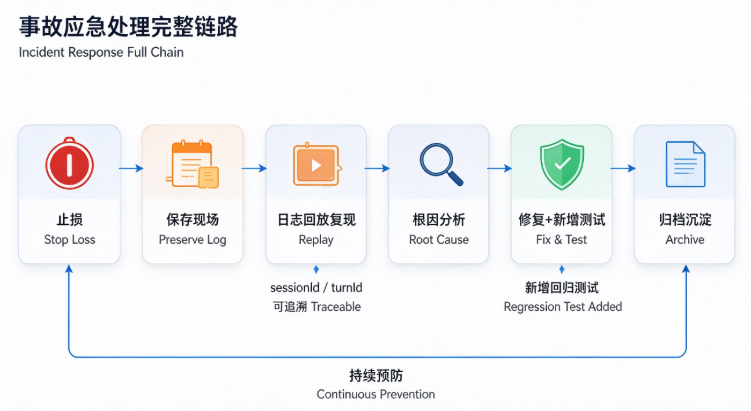
- 止损:检测异常事件,关闭高危插件/权限,冻结异常会话,阻止事故扩大;
- 保存现场:立刻备份会话日志、turn快照,禁止删除原始日志;
- 复现:使用日志回放功能,复现故障,区分环境偶发与可稳定复现;
- 根因分析:执行复盘四问,定位系统漏洞,不简单归为“模型幻觉”;
- 修复加固:紧急补丁上线,同时新增回归测试;
- 复盘归档:编写复盘文档,更新开发规范、ADR记录;
- 预防:把防护逻辑写入框架内核,而不是依靠开发者自觉。
六、开发者日常落地:提前预防事故的工程习惯
- 开发插件,优先参考历史复盘文档,重点关注同类事故场景;
- 遵循防御性编程规范,做好参数校验、异常捕获、资源释放;
- 高危工具,增加独立E2E测试,模拟恶意参数、中断场景;
- 上线前,在不同操作系统验证沙箱行为;
- 生产环境开启完整审计日志,开启告警事件;
- 小版本迭代,优先启用灰度、会话级金丝雀发布,小范围验证。
七、常见误区
- “事故是模型幻觉导致,无法预防”
错误。模型输出不可控是既定前提,框架的任务就是构建多层安全边界,限制幻觉带来的破坏。模型幻觉属于输入不确定性,系统必须兜底。
- “单元测试全部通过,就不会出事故”
错误。Agent场景大量边界问题,只有真实端到端会话中才会触发,Mock测试无法覆盖。
- “复盘是为了找到是谁写的坏代码”
错误。复盘文化目标是修复系统机制,不是追责个人。如果复盘变成追责,团队会隐瞒故障,工程安全体系失效。
小结
DeepSeek Harness 的事故复盘与工程文化,是插件Agent生态稳定运行的底层基石。
- 复盘:以会话日志回放为证据,使用四问法挖掘系统性漏洞,产出可落地防护规则,不追责个人。
- 工程文化:一切可追溯、故障隔离、纵深防御、fail-closed、真实路径测试,所有经验沉淀到框架与开发规范。
前面的权限门禁、沙箱、防御性编程,是技术手段;而事故复盘与工程文化,是组织与工程层面的保障,二者结合,才能持续降低Agent工具执行带来的安全风险。
0 条笔记